Auf einen Blick
Weil sich die Vorfälle häuften, verbreiteten sich auf Social Media Theorien von einem geheimnisvollen Cyberangriff. Ein TikTok-Video der Cybersicherheitsfachfrau Amber DeVilbiss erreichte ein Millionenpublikum; eine Fernsehkommentatorin rief dazu auf, sich drei Tage mit Bargeld einzudecken. Das Pentagon wies derweil alle US-Militärstützpunkte an, sich für drei Monate ohne Stromversorgung vorzubereiten.
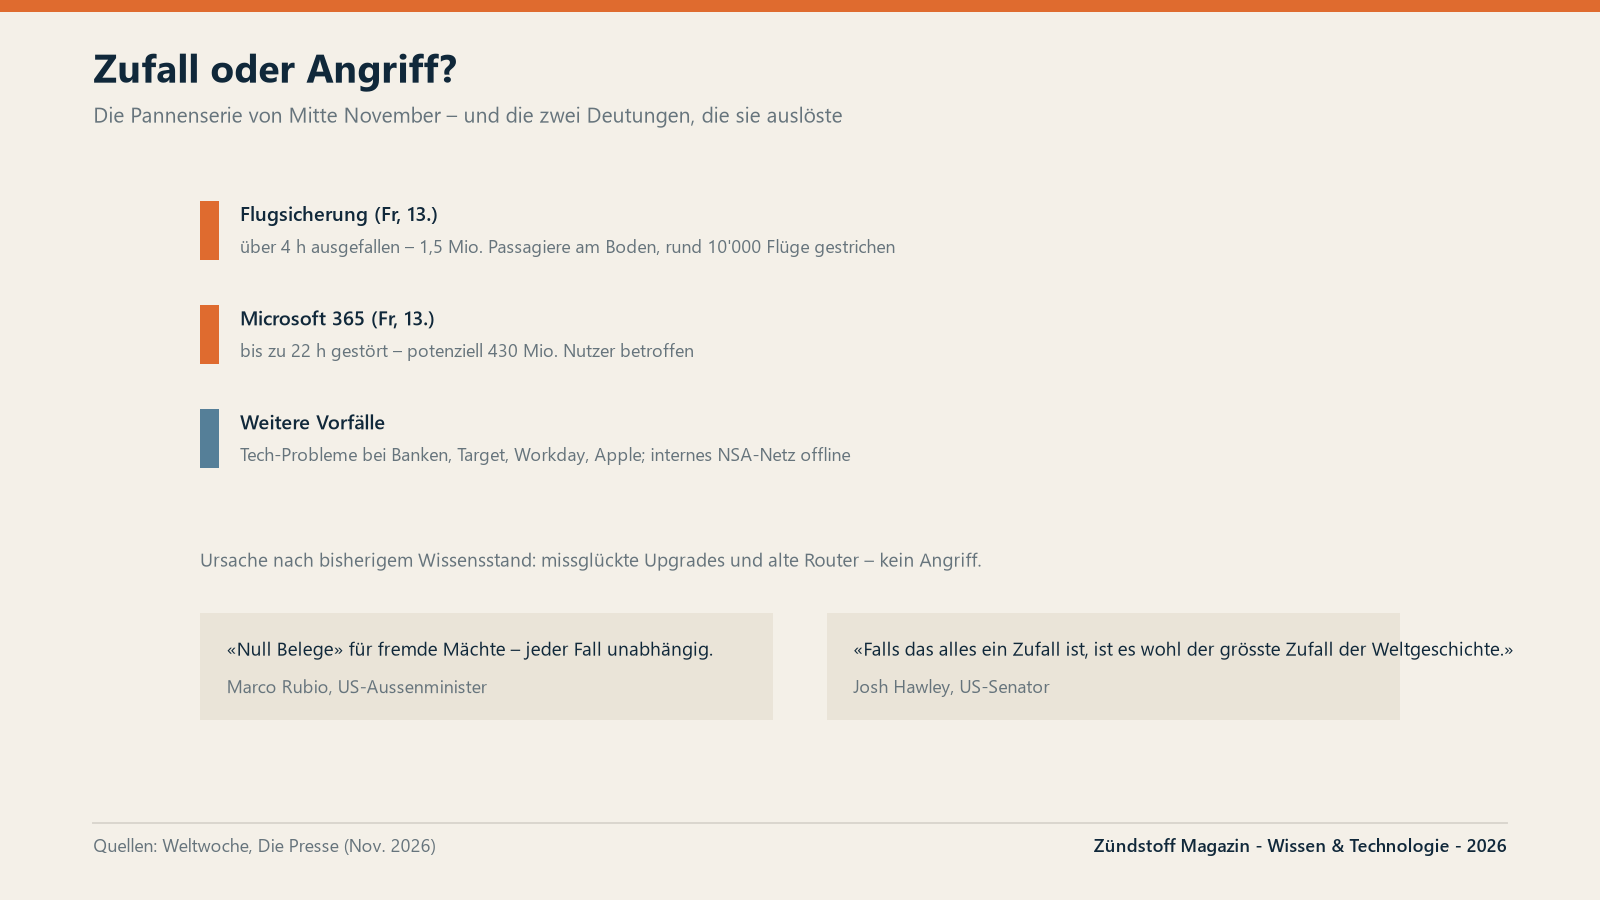
Die US-Regierung widersprach in ungewohnter Deutlichkeit. Aussenminister Marco Rubio sagte, es gebe «null Belege», dass die Ausfälle das Werk fremder Mächte oder Krimineller seien; jeder Vorfall sei vom anderen unabhängig. Senator Mark Warner verwies auf eine erste Erklärung: Die Flugstopps seien beim Tausch alter Router entstanden.
Die Episode trifft eine Debatte, die weit über die USA hinausgeht: Künstliche Intelligenz senkt den Wissensaufwand für Angriffe, während dieselbe Technik in immer mehr Alltagsgeräten steckt. An der ETH Zürich erforscht Florian Tramèr genau diese Flanke.
Die Angst hat ein Gesicht
DeVilbiss ist nach eigener Auskunft seit 18 Jahren in der Cybersicherheit tätig. Ihr Video – im Stil der Influencer-Szene gedreht, kleines Mikrofon, hektischer Tonfall, mit KI-generierten Animationen unterlegt – verknüpft die Pannen mit dem Rücktritt von Nvidia-Chef Jensen Huang und der Veröffentlichung eines Computerspiels zu einer düsteren Vorhersage: Diese Woche noch soll etwas Grosses passieren. «Get real», sagt sie, macht euch nichts vor.
Die Politik reagierte gespalten. Senator Josh Hawley, ein Republikaner, sagte, falls das alles ein Zufall sei, dann wohl der grösste Zufall in der Geschichte der Welt. Präsident Trump gab zunächst seinem Vorgänger die Schuld und spielte die Vorfälle später herunter: «So ist das Leben.» Vizepräsident JD Vance fürchtet keinen Zusammenbruch der Infrastruktur. Und Rubio fuhr nach Manila, um der Stimmung daheim entgegenzuwirken: «Die Leute sind nervös und ängstlich.»
Der Forscher und das Worst-Case-Szenario
Florian Tramèr leitet an der ETH Zürich das Secure and Private AI Lab – das SPY Lab. Er promovierte an der Stanford University in Kryptografie, arbeitete danach bei Google Brain und wurde in diesem Jahr für eine zehn Jahre alte Arbeit ausgezeichnet: Sein Team hatte damals gezeigt, dass sich ein geschütztes KI-Modell allein durch geschickte Fragen über seine öffentliche Schnittstelle nachbauen lässt. Der USENIX Test of Time Award würdigt, dass diese Angriffsklasse heute aktueller ist als je zuvor.
Tramèrs Sicht auf die Pannenserie ist nüchtern. Er unterscheidet, was die Aufregung vermischt: Systeme, die wegen alter Technik ausfallen, und Systeme, die angegriffen werden. Beides kommt vor. Aber es sind verschiedene Probleme.
Perspektiven
Die Alarmsseite hat ein strukturelles Argument. Dank künstlicher Intelligenz braucht es immer weniger Wissen, um irgendwo einzubrechen: Ein Modell, das guten Code versteht, findet auch Lücken im Code. Tramèrs Labor hat gezeigt, dass Sprachmodelle anonyme Internetnutzer allein anhand ihrer Beiträge enttarnen können – nicht weil sie klüger sind als Menschen, sondern weil sie schneller und günstiger arbeiten; was früher Stunden kostete, entsteht in Minuten, skaliert auf tausende Personen. Das Risiko dieser Position: Wer jede Panne als Angriff liest, macht sich selbst zum Verstärker – die Influencerin mit den KI-Animationen ist dafür das Lehrstück.
Die Beruhigungsseite hat die Belege auf ihrer Seite. «Null Belege», sagt Rubio; die Gründe seien von Fall zu Fall verschieden. Alter Router hier, missglücktes Upgrade dort. Das Pentagon-Programm zur Vorbereitung auf dreimonatige Stromausfälle ist Vorsorge, keine Erkenntnis. Das Risiko dieser Position: Wer zu schnell beruhigt, verliert die Aufmerksamkeit für die reale Verwundbarkeit, die die Pannen tatsächlich zeigen.
Dazwischen steht die Forschung, die das Worst-Case-Verhalten misst, statt es zu behaupten. Tramèr baut mit einem Stipendium der Schmidt Sciences Foundation die ersten öffentlichen Massstäbe dafür, wie gefährlich KI-Fähigkeiten heute sind: Können Modelle anonyme Identitäten verknüpfen? Können Agenten selbständig überwachen? Können sie kryptografische Systeme knacken? Seine ETH-Kollegen gründeten mit Invariant Labs ein Spin-off, das Schwachstellen in KI-Agenten aufspürte und dieses Jahr vom Sicherheitsunternehmen Snyk übernommen wurde.
Drei Stufen der Verwundbarkeit
Zwischen den Fällen lassen sich Stufen unterscheiden. Erste Stufe: Das System altert – Router, Upgrades, Software aus einem anderen Jahrzehnt; es fällt aus, wie eine Heizung, die im Winter streikt. Zweite Stufe: Das System wird ausgenutzt – Datenlecks bei Kryptobörsen, abgegriffene Stiftungsdaten in Liechtenstein; es wird gelesen, wie ein Tagebuch im falschen Regal. Dritte Stufe: Das System wird umgelenkt – ein präparierter Befehl in einer E-Mail, den ein KI-Agent ausführt; es handelt, wie ein Assistent, der den falschen Anrufer für den Chef hält.
Tramèr selbst nutzt auf seinem Computer ein KI-System, das seine E-Mails liest und Antworten vorbereitet. Das Problem sei, sagt er, es so einzuschränken, dass es nützlich bleibt, aber nicht das Falsche tut.
Vier Fragen an jede Infrastruktur
Wie alt ist die Technik, auf der sie läuft – und wer weiss es? Wie schnell lässt sich ein Ausfall von einem Angriff unterscheiden? Welche Rechte hat ein KI-Agent, der E-Mails liest oder Kalender verwaltet? Und wer bezahlt für die Vorbereitung auf den Fall, der nie eintritt?
Die sichtbare Kante
Vielleicht verläuft die entscheidende Grenze nicht zwischen Zufall und Angriff. Vielleicht liegt sie zwischen Infrastrukturen, deren Schwächen gemessen werden, und solchen, deren Schwächen sich erst in der Panne zeigen.
Welche Ausfälle möchten wir als normal akzeptieren, weil Systeme altern? Welche Angriffsflächen wollen wir schliessen, bevor sie jemand findet? Und bei welchen Systemen wollen wir wissen, wer sie schützt – bevor die nächste Panne kommt?